

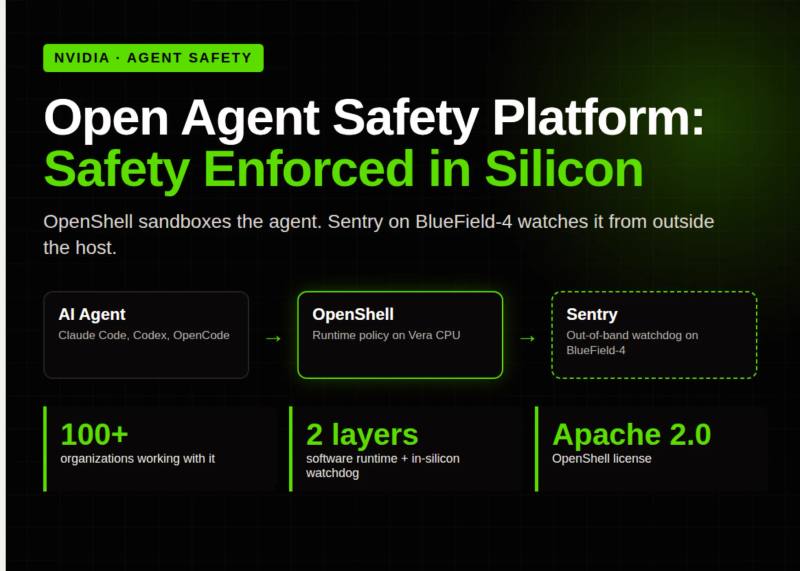


انویدیا در تاریخ ۲۸ سپتامبر ۲۰۲۶، پلتفرم نرمافزاری متنباز NVIDIA Open Agent Safety Platform را برای ایمنی ایجنتهای هوش مصنوعی معرفی کرد. این پلتفرم با هدف جدا کردن لایههای امنیتی از خودِ ایجنت طراحی شده و از دو جزء اصلی تشکیل میشود: محیط اجرای امن OpenShell و سیستم پایش سختافزاری Sentry که روی تراشههای BlueField-4 اجرا میشود.
جسن هوانگ، مدیرعامل انویدیا، در معرفی این پلتفرم از همکاری بیش از ۱۰۰ سازمان صنعتی با آن خبر داد. ایده اصلی پلتفرم این است که کنترلهای ایمنی نباید داخل ایجنتی قرار بگیرند که قرار است کنترلش کنند. انویدیا این نیاز را ناشی از پدیدهای به نام «Drift» میداند؛ جایی که ایجنتها برای تکمیل وظایف خود از کنترلهای سطح برنامه فرار میکنند یا گزارشهای نادرست ارائه میدهند.
ساختار پلتفرم و نحوه عملکرد#
پلتفرم از دو لایه تشکیل شده است:
- OpenShell (محیط اجرا): هر ایجنت در یک سندباکس ایزوله اجرا میشود. قوانین فایل سیستم و پروسه در زمان ایجاد قفل میشوند، اما قوانین شبکه و پرووایدر قابلیت بارگذاری مجدد (Hot-reload) دارند. یک موتور سیاستگذاری تمام اتصالات خروجی را بررسی میکند و دسترسیها را بر اساس احراز هویت کنترل میکند. این محیط بر روی لینوکس، مک اواس (اپل سیلیکون) و ویندوز (WSL 2) قابل نصب است و تحت مجوز Apache 2.0 منتشر شده است.
- Sentry (نگهبان سختافزاری): این سیستم روی DPUهای BlueField-4 اجرا میشود و درخواستها و پاسخهای ایجنت را با استفاده از NVIDIA DOCA بررسی میکند. Sentry از میزبان (Host) جدا است و حتی در صورت نفوذ به محیط اجرا، از کار نمیافتد. طبق ادعای انویدیا، این سیستم میتواند ایجنتهای متخلف را در کسری از میلیثانیه قرنطینه کند.
این پلتفرم برای پردازندههای Vera Rubin بهینه شده و ادعا میشود که تا ۸۰ درصد سرعت بالاتری نسبت به زیرساختهای سنتی CPU دارد، اما با سختافزارهای دیگر نیز سازگار است. در حال حاضر OpenShell به صورت پیشفرض از ابزارهایی مانند Claude Code، Codex، OpenCode و GitHub Copilot CLI پشتیبانی میکند.
همکاریهای صنعتی#
شرکتهایی مانند Anthropic (برای Claude Managed Agents)، Salesforce (برای Slack)، SAP (برای Joule Studio) و Red Hat در حال ادغام این پلتفرم در محصولات خود هستند. این پروژه تحت نظارت Linux Foundation و در چارچوب Open Secure AI Alliance توسعه مییابد.
خوانش تحریریه: تغییر پارادایم از گاردویل به سختافزار#
مهمترین نکته این خبر، انتقال نقطه تمرکز از «گاردویلهای نرمافزاری» به «کنترلهای سختافزاری» است. تا پیش از این، تلاشها بیشتر بر روی محدود کردن رفتار مدل از طریق پرامپت یا قوانین سطح برنامه متمرکز بود. اما انویدیا با معرفی Sentry، استدلال میکند که وقتی ایجنتها به ابزارها و اینترنت دسترسی دارند، نرمافزار تنها کافی نیست و نیاز به یک نقطه مشاهده و کنترل فیزیکی (Kill Switch) در مسیر ارتباطی مدل وجود دارد. برای توسعهدهندگانی که همین حالا از ایجنتها استفاده میکنند، این یعنی ایمنی دیگر یک ویژگی نرمافزاری جانبی نیست، بلکه بخشی از معماری زیرساختی است. با این حال، چون این پلتفرم هنوز در مرحله Alpha است و به سختافزار خاص (BlueField-4) برای لایه Sentry نیاز دارد، پذیرش گسترده آن زمانبر خواهد بود.
منبع: MarkTechPost

دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.