

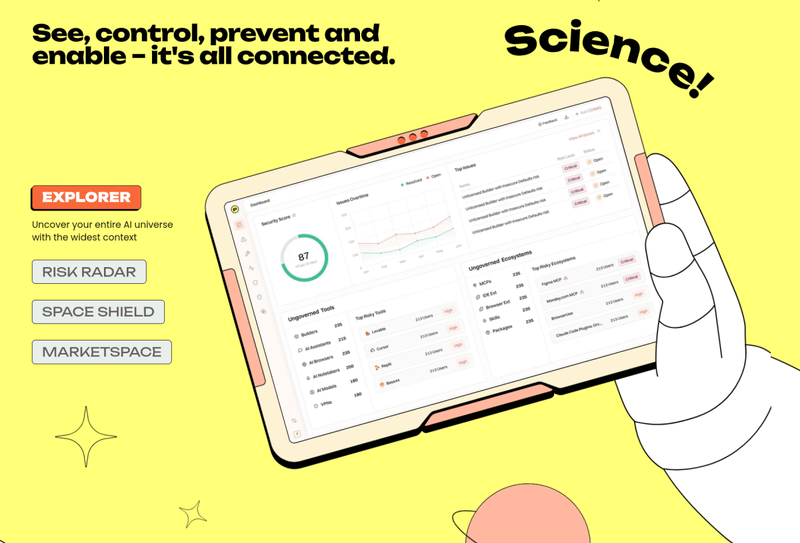


Pluto Security، استارتاپی که تازه از حالت stealth خارج شده، مجموعاً ۴۲ میلیون دلار سرمایه جمعآوری کرده است. این شرکت ابزارهایی برای رصد، تحلیل ریسک و کنترل نحوهی استفادهی کارکنان از ابزارهای هوش مصنوعی درون سازمانها ساخته و هدفش پر کردن خلأ امنیتیای است که گسترش سریع این ابزارها ایجاد کرده.
Shahar Bahat، مدیرعامل و همبنیانگذار Pluto، به TechCrunch گفت حدود ۶۰ درصد از ریسکهایی که ابزارهای شرکتش در مشتریان شناسایی میکند، مربوط به اپلیکیشنهایی است که کارکنان غیربرنامهنویس با روش vibe-coding ساختهاند. بیشترین منبع این ریسکها دپارتمانهای مالی هستند، سپس بازاریابی و حقوقی؛ برنامهنویسان در ردهی چهارم قرار دارند.
ساختار تأمین سرمایه#
این ۴۲ میلیون دلار از دو مرحله آمده است:
- ۸/۵ میلیون دلار seed به رهبری TLV Partners، با مشارکت بنیانگذاران شرکت امنیت سایبری Armis
- ۳۴ میلیون دلار Series A به رهبری Jump Capital، با مشارکت Skinos (صندوق Shlomo Kramer، همبنیانگذار Check Point)، Ansa Capital و چند سرمایهگذار فرشته
Pluto از آوریل فروش را آغاز کرده و اکنون بیش از ۲ میلیون دلار درآمد تکرارشونده سالانه و بیش از ۳۰ مشتری سازمانی دارد؛ از جمله Oscar Health، Workato، Sixt و AlphaSense. شرکت ۴۰ کارمند در آمریکا و اسرائیل دارد.
چه چیزی را رصد میکند و چگونه مداخله میکند#
نرمافزار Pluto ابزارهای هوش مصنوعیای که کارکنان استفاده میکنند، skillها، extensionها، سرورهای MCP و اپلیکیشنها و ایجنتهای ساختهشده را رصد میکند. این ابزار به سیستمهای امنیت endpoint و مدیریت دستگاه متصل میشود و سنسورهای خودش را مستقیم روی دستگاهها نصب میکند. اطلاعاتی مثل promptها، دستورات، پروسههای در حال اجرا، مجوزها و فعالیتهای قبلی کاربر جمعآوری میشود و مدلهای سبک روی endpoint برای ارزیابی نیت ایجنت استفاده میشوند.
نکتهای که Bahat روی آن تأکید کرد: سیستم میتواند در حین کار ایجنت مداخله کند. مثلاً اگر ایجنت بخواهد مجوزی فراتر از آنچه کاربر قصد داشته بگیرد، سیستم میتواند عملیات را متوقف کند یا دستوری در همان session تزریق کند که ایجنت را وادار به درخواست تأیید کند. به گفتهی او: «از رفتار کاربر به سمت رفتار ایجنت حرکت میکنیم.»
Pluto در آوریل پلتفرم رایگانی به نام Plutonium هم راهاندازی کرده که هر کسی میتواند ریسکهای مرتبط با skillها، connectorها و add-onهای عمومی هوش مصنوعی را در آن بررسی کند. Bahat میگوید ۷۰ درصد از خط فروش فعلی از علاقهی inbound میآید.
خوانش تحریریه#
این خبر برای کسی که همین حالا ایجنت یا اتوماسیون سازمانی میسازد، یک هشدار عملی دارد: اگر ابزار هوش مصنوعیای که کارکنانتان میسازند یا استفاده میکنند به اینترنت باز باشد یا مجوزهای بیشازحد بگیرد، این ریسک الان وجود دارد — نه در آینده. Pluto و رقبایش نشان میدهند که بازار به سمت نظارت بر «رفتار ایجنت» در زمان واقعی حرکت میکند، نه فقط فیلتر کردن ورودی و خروجی. اما احتیاط لازم است: Pluto تازه از stealth خارج شده و ادعاهایش (مثل شناسایی حملهی فعال در POCها) یکطرفه و از زبان بنیانگذار گزارش شدهاند. هنوز دادهی مستقلی دربارهی دقت یا false positive این ابزارها منتشر نشده است.
منبع: TechCrunch AI

دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.