

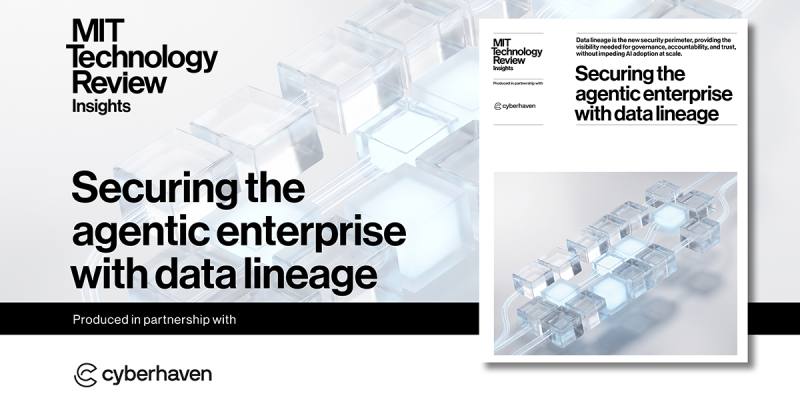
گزارش تازهای که بخش «Insights» مجلهی MIT Technology Review منتشر کرده، استدلال میکند که امنیت هوش مصنوعی عاملمحور (agentic AI) در مقیاس سازمانی، مسئلهی ابزار نیست، بلکه مسئلهی «دیدِ داده» است. این گزارش که در ۴ نوامبر ۲۰۲۶ منتشر شده، میگوید رویکردهای سنتی امنیت که صرفاً حول کاربردها، سامانهها، شبکهها یا نقاط پایانی ساخته شدهاند، برای حفاظت از ایجنتهایی که دادهها را بین چندین سامانه جابهجا میکنند، کافی نیستند.
گزارش با یک سناریوی نمونه شروع میشود: یک نمایندهی فروش از یک ایجنت هوشمند قیمتگذاری مشتری را میخواهد. ایجنت دادهها را از چند منبع میگیرد — سامانههای محدودِ قیمتگذاری، مکالمات داخلی، و نقلقولهای بایگانیشده. خروجی برای ایجنت اول درست به نظر میرسد، بنابراین ایجنت دوم از همان دادهها برای پیشنویس پیشنهاد استفاده میکند. هیچ انسانی در هیچیک از این دو مرحله نظارت نمیکند. وقتی کشف میشود که پیشنهاد شامل اطلاعات غیرمجاز، محرمانه و حساس است، هیچکس نمیتواند ردیابی کند که دادهی مشکلساز کجا وارد جریان کاری شده و چگونه بین سامانهها، فایلها و ایجنتها پخش شده است.
نویسندگان گزارش نتیجه میگیرند که سازمانها باید «تبار داده» (data lineage) را در جریانهای کاری انسانی، ایجنتی و ترکیبی برقرار کنند تا بتوانند حاکمیت، پاسخگویی و اعتماد را مدیریت کنند. گزارش تأکید میکند که با ورود ایجنتهای هوشمند به جریانهای کاری روزمره، سازمانها دیگر فقط با فایلهای ایستا سروکار ندارند؛ بلکه با دادههایی مواجهاند که بهطور پیوسته دریافت، کپی، خلاصه، تبدیل، بازاستفاده و بازتوزیع میشوند.
این محتوا توسط بخش «Insights» — بازوی تولید محتوای سفارشی MIT Technology Review — تهیه شده و توسط کادر تحریریهی این مجله نوشته نشده است. گزارشدهنده میگوید که تحقیق و نگارش آن توسط انسانها انجام شده و ابزارهای هوش مصنوعی، اگر استفاده شده باشند، محدود به فرآیندهای تولیدی زیر نظارت انسانی بودهاند.
خوانش تحریریه#
این گزارش یک محصول محتوای سفارشی است، نه یک پژوهش مستقل یا خبر فنی. با این حال، نقطهی شروع آن — سناریوی ایجنتهایی که دادهی حساس را بدون نظارت انسانی بین سامانهها جابهجا میکنند — دقیقاً همان مشکلی است که هر کسی که در حال ساخت ایجنتهای چندمرحلهای است، با آن مواجه میشود. چیزی که این خبر عملاً عوض میکند: هیچ چیز. نه ابزاری معرفی شده، نه استانداردی تعیین شده، نه محدودیتی مشخص شده. پیام آن یک اصل طراحی است، نه یک راهحل عملی: اگر نمیدانید دادهی شما از کجا آمده و به کجا رفته، نمیتوانید از آن محافظت کنید.
برای کسی که همین حالا ایجنت میسازد، این خبر یعنی: ردیابی داده باید از مرحلهی معماری سیستم وارد شود، نه بعد از وقوع حادثه. اما احتیاط لازم: این گزارش محصول بازاریابی یک بخش سفارشی است و ادعاهایش را بدون دادهی تجربی یا مطالعهی موردی مطرح کرده. اعتبار آن بهعنوان منبع فنی محدود است.
منبع: MIT Technology Review
دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.