

MarkTechPost در گزارشی که شش ماه incidents امنیتی حوزهی هوش مصنوعی را مرور میکند، مینویسد حداقل ۱۶ پلتفرم توسعه و میزبانی AI در اکتبر ۲۰۲۶ incidents امنیتی افشا کردهاند. این فهرست شامل Fireworks AI، Zeabur، Lightning AI، OpenCode، Railway، Warp، Cursor، Northflank و NEAR AI میشود.
گزارشهای امنیتی که در این مقاله گردآوری شده، نشان میدهد مهاجمان از AI برای تسریع عملیات خود استفاده میکنند. CrowdStrike گزارش داده یک گروه با agentهای AI در ۱۱ روز به بیش از ۲۰۰ سازمان حمله کرده است. Palo Alto Networks Unit 42 سرعت حملات را حدود ۴ برابر نسبت به یک سال قبل تخمین زده. Google Threat Intelligence Group و Mandiant هم سوءاستفاده از AI را به «نقطهی بحرانی» توصیف کردهاند.
چارچوب چهار ستونه برای پاسخ به incident#
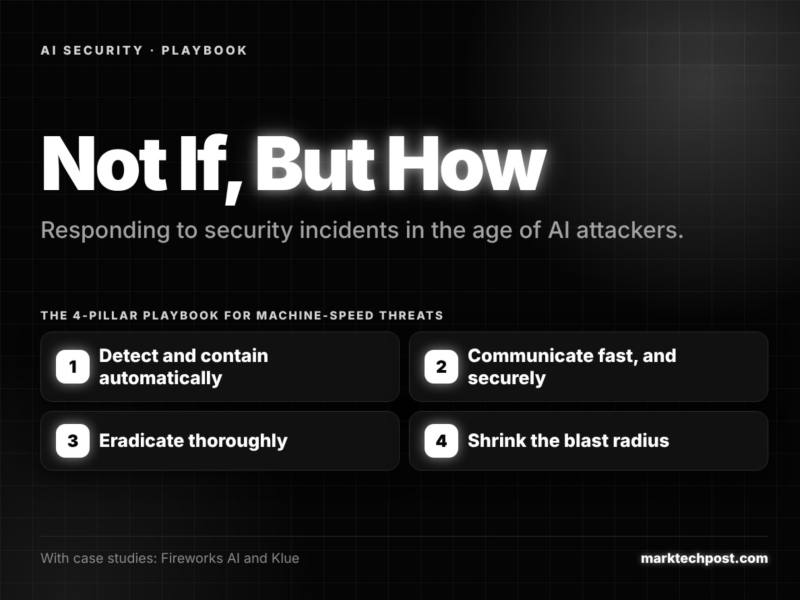
نویسنده مقاله یک playbook چهار بخشی پیشنهاد میکند:
- تشخیص و مهار خودکار: خاموشکردن با سرعت انسانی برای تهدیدهای با سرعت ماشین کافی نیست.
- ارتباط سریع و امن: استفاده از کانالهای out-of-band برای اطلاعرسانی.
- ریشهکنی کامل: بهرهگیری از متخصصان forensic مستقل.
- کوچککردن مداوم blast radius: دادهای که ذخیره نمیشود، قابل سرقت نیست.
نمونههای برجسته#
در اکتبر ۲۰۲۶، Zeabur افشا کرد که ۳،۲۱۸،۹۶۵ رکورد متغیر محیطی و ۳۲۱،۸۱۰ حساب کاربری در معرض قرار گرفتهاند. OpenCode اعلام کرد کلیدهای OpenAI، Anthropic و Google حدود ۱.۴ درصد کاربران Console آسیب دیدهاند. Cursor هم دستکاری یک extension در cache مارکتپلیس خود را تأیید کرد که تا ۵،۰۰۰ کاربر را تحت تأثیر قرار داد. در اوت، Microsoft نفوذ به deploymentهای LiteLLM، RAGFlow و Kestra را گزارش داد.
این خبر برای کسی که ایجنت میسازد چه معنایی دارد#
اگر روی زیرساخت AI کار میکنید، الگوی مشترک این incidents روشن است: کلیدهای ذخیرهشده و tokenهای بلندمدت، نقطهی ضعف اصلیاند. Fireworks AI دو incident جداگانه در اکتبر داشت — یکی از طریق credential داخلی و دیگری از طریق یک provider ابری شخص ثالث. این نشان میدهد حتی سازمانهایی که پاسخگوییشان «ساختارمند» توصیف شده، از زنجیرهی تأمین مصون نیستند. چیزی که این خبر عوض نمیکند، این است که هنوز هیچیک از این platformها مدل امنیتی جدیدی معرفی نکردهاند؛ فقط incidents را افشا کردهاند.
منبع: MarkTechPost


دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.