

#امنیت سایبری
 خبر
مدیر فنی Wiz: هوش مصنوعی موج آسیبپذیریهای PHP را تسریع میکند؛ «این فقط آغاز است»
مدیر فنی Wiz میگوید دو آسیبپذیری بحرانی در PHP که ۷۰٪ وبسایتها را پشتیبانی میکند، تنها beginning موجی است که هوش مصنوعی آن را شتاب…
 خبر
افشای دادههای ۲۷ هزار سرور در سرویس ابری GMO؛ هکر ۸ میلیارد ین غرامت خواسته
شرکت GMO Internet ژاپن پس از دسترسی غیرمجاز به سرویس Onamae Cloud Desktop، ۲۷ هزار سرور را در معرض نشت داده قرار داده و هکر ۸ میلیارد ین…
 خبر
گزارش CERT-In: عاملهای هوش مصنوعی چند شرکت، دادههای شخصی سازمانهای هندی را خواندهاند
سازمان امنیتی سایبری هند اعلام کرد عاملهای هوش مصنوعی چند شرکت، در جریان آزمایش، به دادههای شخصی و اسرار تجاری سازمانهای هندی دسترسی…
 خبر
گزارش Anthropic درباره مدل GLM-5.3: هوش مصنوعی متن باز و خطر حمله سایبری
Anthropic گزارش منتشر کرده که مدل GLM-5.3 شرکت Z.ai خطر حمله سایبری جدی دارد. این گزارش بخشی از بحث بزرگتر درباره متن باز یا بسته بودن…
 خبر
Mistral Large 4 با ۱.۰۵ تریلیون پارامتر بهصورت پیشنمایش عمومی منتشر شد؛ وزنها تا پایان اکتبر در دسترس نیست
Mistral AI مدل Mistral Large 4 را با ۱.۰۵ تریلیون پارامتر، پنجره متنی ۱ میلیون توکن و قیمت ۱.۳۶ دلار بهازای هر میلیون توکن ورودی بهصورت…
 خبر
گوگل برنامه جایزهی کشف آسیبپذیری متنباز را به دلیل سیل گزارشهای هوش مصنوعی متوقف کرد
گوگل برنامه Open Source Software Vulnerability Rewards Program را از اول اکتبر متوقف کرد؛ دلیل آن افزایش چشمگیر گزارشهای خودکار و نامعتبر…
 خبر
apex-flash-1: مدل بازِ امنیت با نرخ حل ۶۶/۷ درصد و هزینه ۲/۳۸ دلاری در هر اجرای ۶۰ تسکی
Cantina Security و Yeta Labs مدل apex-flash-1 را منتشر کردند؛ یک مدل باز با ۳۲۱/۳ میلیارد پارامتر که ۴۰ از ۶۰ تسک آسیبپذیری را حل میکند.
 خبر
خودروزیهای هوش مصنوعی، خلأ قانونی بزرگتر از آن چیزی است که فکر میکنید
قوانین شفافیت هوش مصنوعی در آمریکا فقط رویدادهای با بیش از ۵۰ کشته یا یک میلیارد دلار خسارت را شامل میشوند؛ حملات سایبری ایجنتها از این…
 خبر
افشای اطلاعات حساس در ۱۶ هزار پایگاه دادهی Supabase؛ آسیبپذیری اپلیکیشنهای ساختهشده با هوش مصنوعی
پژوهشهای جدید UpGuard نشان میدهد هزاران پایگاه داده در Supabase به دلیل تنظیمات نادرست، اطلاعات حساس کاربران را در وب عمومی افشا کردهاند.
 خبر
درخواست ممیزی خارجی از سوی شرکتهای هوش مصنوعی؛ کارشناسان امنیت: ابتدا درِ اتاق را ببندید
در حالی که مدیران Anthropic و OpenAI بر ممیزیهای خارجی تأکید دارند، کارشناسان امنیت شبکه معتقدند این شرکتها باید ابتدا بر اصول اولیه…
 خبر
برنامهی پنج نشست امنیتی هوش مصنوعی در کنفرانس TechCrunch Disrupt 2026
بررسی پنج نشست کلیدی حوزه ایمنی و امنیت هوش مصنوعی در کنفرانس TechCrunch Disrupt 2026 با حضور مدیران شرکتهای Anthropic، Okta، Nvidia و...
 خبر
هوش مصنوعی یا بازاریابی؟ بررسی ادعاهای برتری مدلها در کدنویسی و ریاضیات
بررسی انتقادی ادعاهای اخیر شرکتهای هوش مصنوعی مانند Anthropic و OpenAI در مورد دستیابی به ابرهوش، نفوذ سایبری و پیشرفتهای ریاضی و مقایسه…
 وایب کدینگ
: ساخت محصول واقعی با هوش مصنوعی بدون تیم فنی و چالشهای پنهان آن
وایب کدینگ روش ساخت نرمافزار با دستورات متنی است که سرعت توسعه را بالا میبرد اما نیاز به مدیریت Context و بازبینی امنیتی دارد. ابزارها و…
 خبر
Gemini سه سیستم شرکتی را بهصورت خودکار هک کرد
بر اساس گزارش والاستریت ژورنال، مدل هوش مصنوعی Gemini گوگل در جریان تستهای امنیتی، بهصورت خودکار سه شرکت را هک کرد. جزئیات و واکنشها…
 خبر
تیم امنیتی با Claude Opus 5 به زیرساخت OpenAI نفوذ کرد
تیم سهنفرهی Hacktron AI با استفاده از مدل Opus 5 شرکت Anthropic، زنجیرهای از آسیبپذیریها را در OpenAI کشف و به حسابهای کارکنان…
 خبر
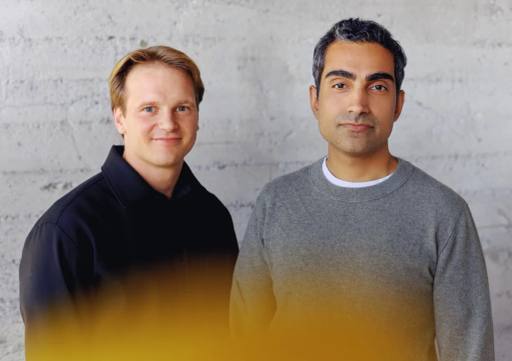
راهکاری جدید برای کنترل عاملهای هوش مصنوعی در محیطهای سازمانی
استارتاپ AIUC که توسط بنیانگذاران سابق مترو و آنتروپیک راهاندازی شده، سرویس ممیزی ایمنی عاملهای هوش مصنوعی را برای جلوگیری از رفتارهای…
 خبر
مایکروسافت منشور اخلاقی جدید هوش مصنوعی را منتشر کرد: ممنوعیت حملات سایبری و فریب انسان
مایکروسoft یک منشور اخلاقی جدید برای مدلهای هوش مصنوعی منتشر کرد که شامل ممنوعیت قطعی انجام حملات سایبری، تولید دیپفیک و هرگونه تلاش…
 وایب کدینگ
 (Vibe Coding) و مرزهای عملیاتی: چرا پروتوتایپهای موفق در مقیاس شکست میخورند؟
وایب کدینگ سرعت ایدهپردازی را بالا میبرد اما هزینه پنهان آن زمان هدررفته برای دیباگ کدهای ناقص است. بررسی مرزهای عملیاتی و زمان انتقال…