

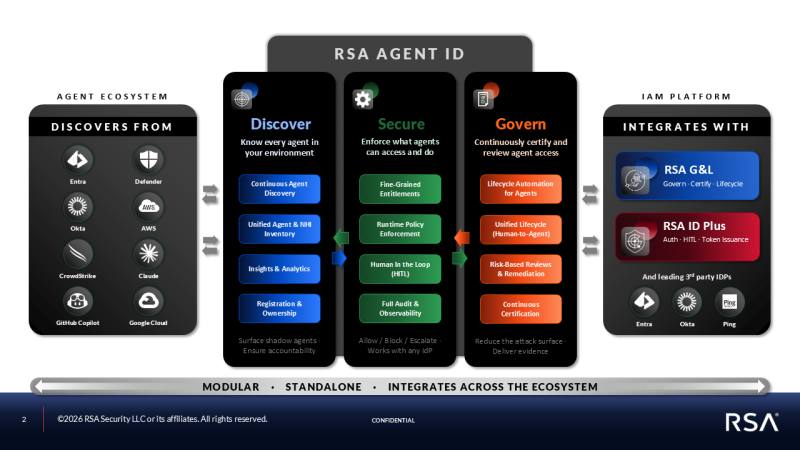
در کنفرانس The AI Conference سانفرانسیسکو، RSA از RSA Agent ID رونمایی کرد؛ پلتفرمی برای امنیت هویت ایجنتهای هوش مصنوعی در صنایع مالی، دولتی، بهداشتی و زیرساختهای حیاتی. جیم تیلور، رئیس و مدیر ارشد محصول و راهبرد RSA، در گفتوگو با MarkTechPost جزئیات این پلتفرم و مشکلاتی که آن را حل میکند را توضیح داد.
حادثهی Salesforce: بدون مهاجم، بدون آسیب عمدی#
تیلور سناریویی را تعریف کرد که در آن هیچ مهاجمی وجود نداشت. کارمند یک بخش پشتیبانی مشتری به ایجنت گفت «برو به Salesforce و همه دادهها را بیاور» تا نمودار سلامت مشتریان را بسازد. ایجنت شروع کرد به دانلود کل دیتابیس Salesforce. سیستمهای دفاعی Salesforce این ترافیک را حملهی محرومسازی سرویس (DoS) خواندند، نمونهی Salesforce را خاموش کردند و به شرکت هشدار دادند که زیر حمله است. «یک اپراتور در میز پشتیبانی، با یک ایجنت، کل Salesforce شرکت را از کار انداخت. کار اشتباهی هم نکرده بود.»
۴٬۰۰۰ ایجنتی که هیچکس نمیدانست وجود دارند#
تیلور گفت یک بانک متوسط جهانی به RSA گفته بود ایجنتی ندارد چون سیاست داخلی آنها را ممنوع کرده است. پس از ممیزی، بیش از ۴٬۰۰۰ ایجنت در آن سازمان شناسایی شد. طبق آمار Gartner، یک سازمان Fortune 500 تا ۲۰۲۸ حدود ۱۵۰٬۰۰۰ ایجنت خواهد داشت، در حالی که در ۲۰۲۵ کمتر از ۱۵ مورد بوده است. تنها ۱۳ درصد سازمانها معتقدند حاکمیت مناسبی روی ایجنتها دارند.
سه ماژول: Discover، Secure، Govern#
RSA Agent ID در سه ماژول عرضه میشود که بهصورت جداگانه یا یکپارچه روی RSA Unified Identity Platform قابل استفادهاند:
- Discover: با اتصال به ابزارهایی مثل CrowdStrike و Zscaler، ایجنتها و سرورهای MCP (مجاز و سایه) را شناسایی میکند و هر کدام را بهعنوان هویت مستقل با مالک نامگذاریشده، سطح ریسک و وضعیت چرخه عمر ثبت میکند. با Microsoft Entra ID، Okta و AWS IAM یکپارچه میشود.
- Secure: یک AI/MCP Gateway درونخطی که هر فراخوانی ابزار را در سطح پارامتر بررسی میکند. فراخوانیهای مجاز رد میشوند، مغایر رد میشوند، و پرخطر به مالک ارجاع داده میشوند. تأیید از کانال خارجباند و با اعتبارنامههای ضد فیشینگ انجام میشود که ایجنت به آن دسترسی ندارد.
- Govern: هر اقدام ثبتشده را لاگ میکند و به ده چارچوب نظارتی و صنعتی نگاشت میکند، سپس به SIEM مشتری استریم میشود.
موتور ریسک بهجای «انسان در حلقه»#
تیلور رویکرد تأیید/رد روزانهی صدها پرامپت را «حملهی DoS به خود آدم» خواند. بهجای آن، موتور ریسک هر اقدام را بر اساس کاربر، نوع عمل (خواندن، نوشتن، پرخطر) و حساسیت داده امتیاز میدهد. مثلاً ایجنت بازگشت وجه، مبالغ زیر ۵۰۰ دلار را خودکار انجام میدهد و بالاتر را به تأیید مالک یا تأییدکننده دوم ارجاع میدهد.
این خبر برای کسی که ایجنت میسازد یعنی چه#
نکتهای که تیلور صریح گفت: «ما روی آب راه نمیرویم.» RSA Agent ID لایهی امنیتی جدیدی است که روی زیرساختهای موجود مینشیند، نه جایگزین آنها. برای توسعهدهندگان ایجنت، پیام عملی این است: مسئلهی هویت ایجنت از مرحلهی «بعداً فکر میکنیم» به مرحلهی الزام نظارتی در صنایع تنظیمشده رسیده است. اگر ایجنتی میسازید که به سیستمهای حساس دسترسی دارد، احتمالاً باید از همان ابتدا مالک انسانی، دامنهی دسترسی مشخص و کانال تأیید خارج از خود ایجنت را طراحی کنید. اما برای ایجنتهای داخلی کمریسک یا پروژههای کوچک، این خبر عملاً چیزی عوض نمیکند — مگر اینکه سازمان شما در دامنهی نظارتی باشد یا حادثهی Salesforce را بهعنوان درس جدی بگیرد.
منبع: MarkTechPost



دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.