

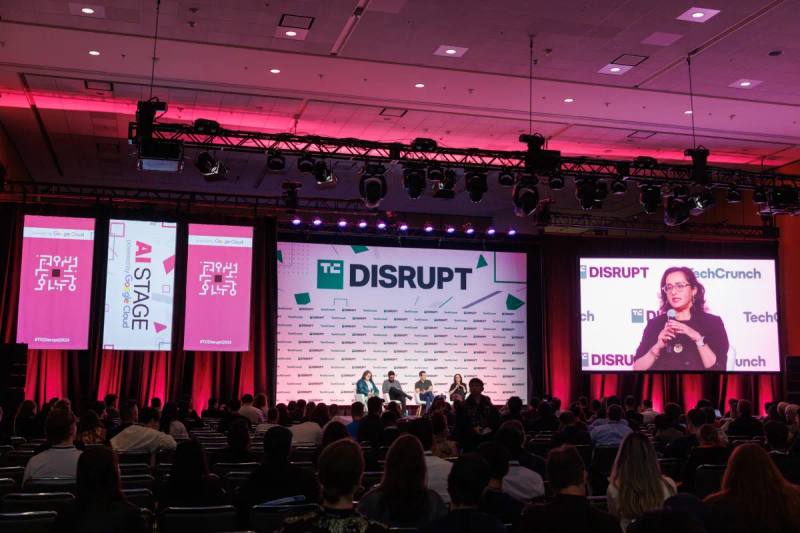
کنفرانس TechCrunch Disrupt 2026 که در تاریخ ۱۳ تا ۱۵ اکتبر در شهر سنفرانسیسکو برگزار میشود، میزبان پنج نشست تخصصی در حوزه ایمنی و امنیت هوش مصنوعی است. این نشستها در دو سالن AI Stage و Real World AI Stage برگزار میشوند و به بررسی چالشهای امنیتی ایجنتها، استقرار مدلهای زبانی در سازمانها و ایمنی سیستمهای فیزیکی میپردازند.
بررسی امنیت ایجنتها و استقرار سازمانی#
در یکی از نشستها، Cat de Jong، مدیر کاربردی هوش مصنوعی در شرکت Anthropic، درباره تجربیات استقرار مدل Claude در جریانهای کاری حیاتی شرکتها صحبت میکند. او بررسی میکند که چرا برخی پروژههای هوش مصنوعی در مرحله آزمایش باقی میمانند و برخی دیگر به ارزش تجاری واقعی دست پیدا میکنند.
همچنین Ric Smith از شرکت Okta و Gavriel Cohen از شرکت NanoCo در نشستی دیگر به بررسی آسیبپذیریهای امنیتی در سطح زیرساخت میپردازند. تمرکز اصلی این بحث بر چالشهای دسترسی و مجوزهای ایجنتهای هوش مصنوعی است.
چالشهای ایمنی در سیستمهای فیزیکی و رباتیک#
برای سیستمهای هوش مصنوعی که با جهان فیزیکی در ارتباطاند، ایمنی اهمیت دوچندانی دارد. در این راستا، مدیران فنی شرکتهایی مانند Shield AI، جنرال موتورز و Waabi درباره استانداردهای ایمنی در وسایل نقلیه خودران و سیستمهای رباتیک بحث میکنند. آنها شرایطی را بررسی میکنند که در آنها خطا غیرقابل قبول است.
در نهایت، Les Karpas از شرکت Nvidia در نشستی درباره کمبود دادههای آموزشی در حوزه رباتیک صحبت میکند و راهکارهایی مانند شبیهسازی و مدلهای پایه را برای رسیدن به نقطه عطفی مشابه ChatGPT در دنیای رباتها معرفی میکند.
تحلیل تحریریه: چرا ایمنی به یک ویژگی محصول تبدیل شده است؟#
با خروج هوش مصنوعی از فاز نمایشی و ورود به محیطهای عملیاتی، «ایمنی» دیگر یک چکلیست حاشیهای نیست، بلکه به بخشی جداییناپذیر از طراحی محصول تبدیل شده است. برای بنیانگذاران استارتاپها، این خبر یادآوری میکند که اگرچه مدلهای زبانی بزرگ در حال حل مسائل شناختی هستند، اما گلوگاه اصلی در حوزههای ایجنتها و سیستمهای فیزیکی، «اعتماد» است. تا زمانی که مدلهای مجوزدهی و چارچوبهای ایمنی سختافزاری بهطور کامل شکل نگیرند، استقرار در سازمانهای بزرگ و صنایع حساس همچنان با چالشهای بزرگی روبرو خواهد بود.
منبع: TechCrunch AI
دیدگاهها
برای گذاشتن دیدگاه وارد شو
دیدگاهها فقط از حسابهای کاربری پذیرفته میشوند.
ورود / ثبتنامهنوز دیدگاهی ثبت نشده — اولین نفر باش.